

Как бы мы ни старались защитить свои данные, мир кибервойны продолжает изменяться. Но на этот раз в сторону прогресса. Искусственный интеллект становится не только инструментом для анализа угроз, но и стратегом, который помогает адаптироваться к новым условиям.
Как ИИ меняет правила безопасности и открывает новые горизонты в борьбе за цифровое пространство, основатель агентства Evoline Никита Чернышов поделился с газетой «О финансах и не только».
— ИИ — это просто новый инструмент в руках хакеров или полноценный соавтор атак, способный находить уязвимости, которые человек не видит?
— ИИ уже не просто инструмент — он скорее партнер хакера. Если раньше человек вручную искал слабые места в системах, то теперь ИИ делает это сам. Он анализирует тысячи строк кода, находит ошибки, помогает подбирать пароли и даже пишет тексты фишинговых писем, похожие на реальные переписки. Но сам по себе ИИ не опасен — без цели и команды от человека он ничего не делает. Все решает тот, кто стоит за ним.
— ИИ одновременно и защищает системы, и взламывает их?
— Да, это как один и тот же меч, который можно использовать с двух сторон. Компании используют ИИ, чтобы быстрее замечать угрозы, анализировать аномалии и автоматически блокировать подозрительные действия. А хакеры — чтобы создавать более хитрые вирусы и реалистичные ловушки. Например, система безопасности может с помощью ИИ распознать взлом еще до того, как он начнется, а злоумышленник — использовать тот же подход, чтобы обойти защиту. Это постоянная гонка между атакой и обороной.
— Доверим ли мы когда-нибудь ИИ самостоятельно отражать атаки без участия человека?
— Частично — да, но не полностью. Уже сегодня многие компании разрешают ИИ автоматически блокировать простые угрозы, например, если кто-то пытается подключиться с подозрительного адреса или скачать вредоносный файл. Но в сложных случаях, когда нужно понять, ошибка это или реальная атака — решение все еще принимает человек. Полностью доверить машине защиту пока невозможно: она не понимает контекст, не чувствует риска и не несет ответственности.
ИИ способен проводить миллионы микроатак в секунду, находя уязвимости быстрее любой команды специалистов
— Может ли ИИ предугадать следующую атаку, анализируя поведение в сети, как преступника?
— ИИ может заметить тревожные сигналы, которые человек бы пропустил. Он анализирует, кто, когда и как подключается к системе, какие файлы открывает, какие сайты посещает. Если видит что-то необычное, может предупредить: «Здесь назревает проблема». Это похоже на предчувствие — не точное пророчество, но вполне надежный прогноз. Однако злоумышленники тоже адаптируются и учатся маскироваться, поэтому ИИ всегда работает в условиях неопределенности.
— Может ли ИИ создать уникальный вирус, который обойдет все известные антивирусные сигнатуры?
— Теоретически — да, и такие примеры уже появляются. ИИ умеет менять код вируса так, чтобы он выглядел «новым» каждый раз, когда запускается, и не попадал под известные шаблоны антивирусов. Но полностью невидимыми такие вирусы не бывают. Современные системы безопасности смотрят не только на код, но и на поведение — если программа ведет себя подозрительно, ее блокируют даже без сигнатуры. Поэтому ИИ делает вирусы умными, но не неуязвимыми.
В ближайшие 2–3 года атаки станут быстрее, хитрее и более персонализированными — больше фишинга, больше «тихих» проникновений через слабые звенья, учетные записи, удаленные сервисы и цепочки поставок. Это поднимет операционные расходы на безопасность и увеличит вероятность инцидентов, но одновременно защитные инструменты станут умнее. ИИ будет отлавливать аномалии и помогать реагировать раньше. Для обычного человека это значит: больше подозрительных писем и сообщений, и необходимость аккуратнее относиться к паролям и двум факторам. Для бизнеса — необходимость быстрее внедрять базовые меры и готовить план реакции, потому что простая защита по сигнатурам перестаёт быть достаточной.
— Что сделать прямо сейчас?
— Неделя — быстродействующие вещи, которые почти нулевыми средствами дают защиту. Включить MFA на всем, где возможно, обновить критичные пароли и убрать общие учетки, включить логирование и резервное копирование важных данных.
Месяц — внедрить EDR/антивирус с поведенческой детекцией или проверить существующие агенты, провести базовый тренинг по фишингу для сотрудников, настроить правила изоляции при явных инцидентах. Квартал — сегментировать сеть и права доступа, ввести SOAR-плейбуки для рутины, отработать сценарий инцидента с ответственными и бэкапами, пересмотреть контракты с провайдерами и подрядчиками по безопасности.
Что реально даст преимущество: правильная комбинация, а именно технические средства + простые процессы + регулярное обучение людей. Технические инструменты без правил и ответственных малоэффективны, правила без инструментов — устаревшая защита.
Для бизнеса главное — перестать надеяться на «чудо-антий» и инвестировать в базовую гигиену, MFA, патчи, бэкапы, сегментация, и в быстрый детект или реагирование. Это сократит риски намного сильнее, чем попытки поймать «идеальный» невидимый вирус.
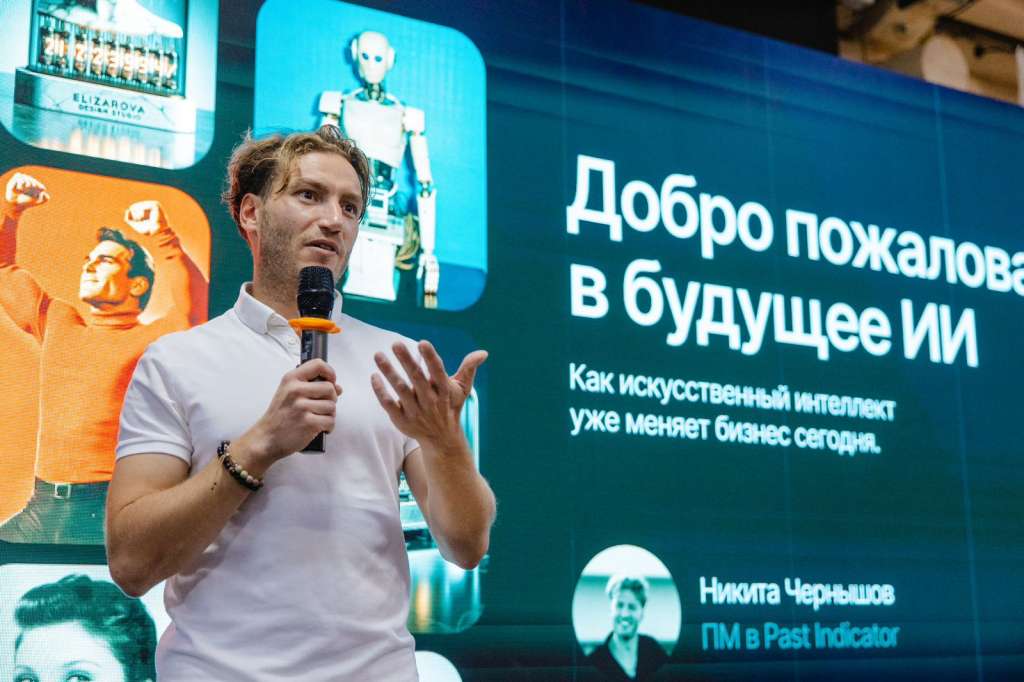
Никита Чернышов, основатель агенства Evoline https://evoline.site
Беседовала Кира Некрасова